
In diesem Beitrag
Rechts- und Quellenstand: 17. Oktober 2026.
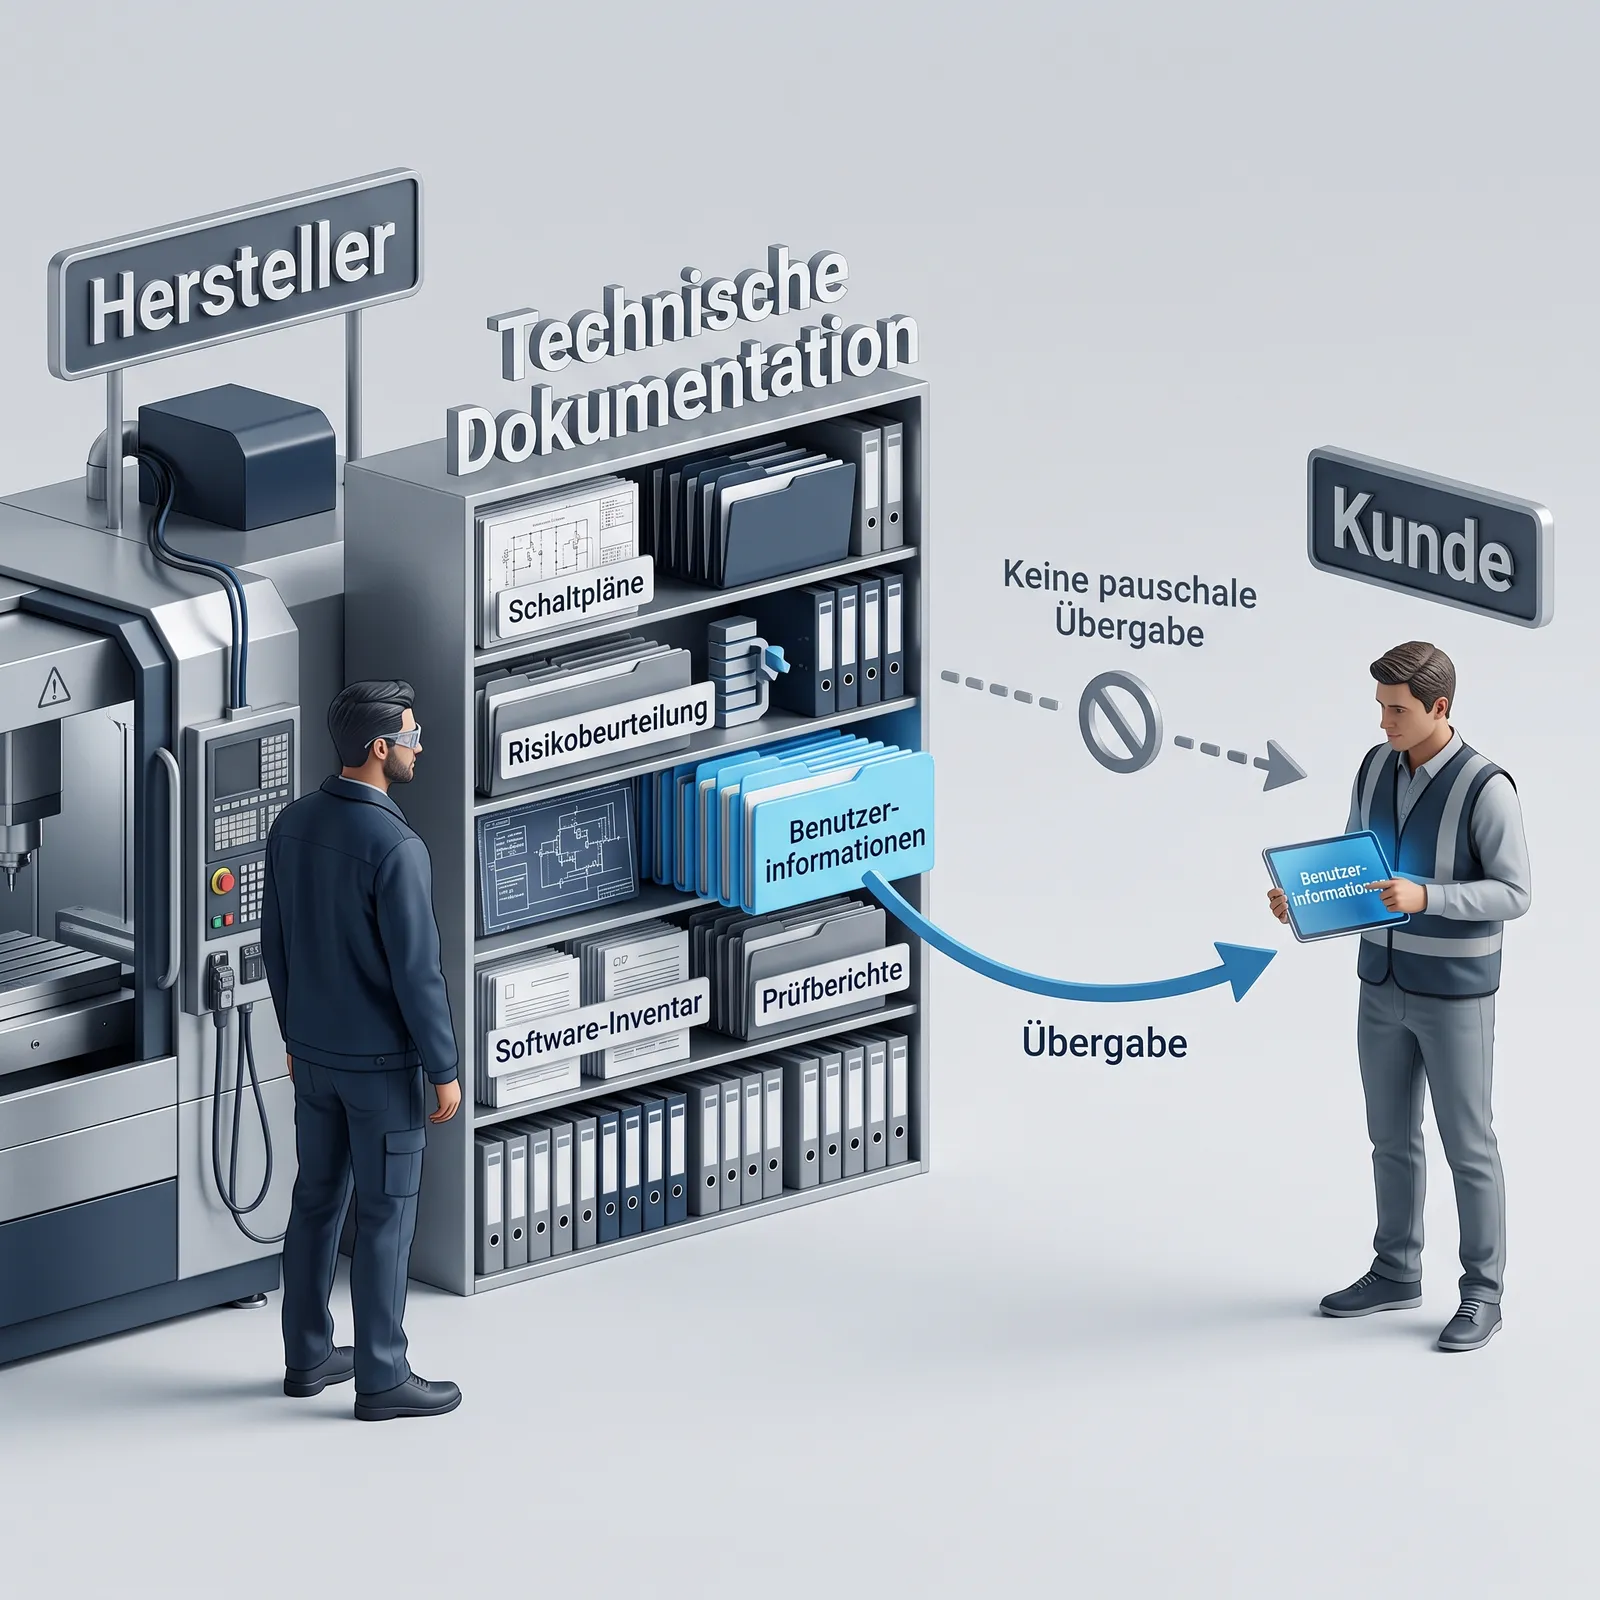
Die technische Dokumentation begründet, wie ein Produkt die für es geltenden Anforderungen erfüllt. Benutzerinformationen erklären dagegen, wie das Produkt sicher installiert, betrieben und instand gehalten werden kann. Nach dem Cyber Resilience Act (CRA) sind diese Benutzerinformationen selbst Bestandteil der technischen Dokumentation. Daraus folgt jedoch keine allgemeine Pflicht, dem Kunden auch die übrigen Nachweise vollständig auszuhändigen. CRA und Maschinenverordnung (MVO) unterscheiden zwischen dem Nachweis der Konformität und den Informationen, die ein Produkt für seine sichere Verwendung begleiten müssen. [1, Art. 13 und 31, Anhang II sowie Anhang VII Nr. 1 Buchst. d; 2, Art. 10, Anhänge III/IV]
Welche Regelungen gelten wann?
Die allgemeinen Herstellerpflichten des CRA gelten grundsätzlich ab dem 11. Dezember 2027; seine Meldepflichten nach Art. 14 gelten bereits seit dem 11. September 2026. Die Maschinenverordnung gilt grundsätzlich ab dem 20. Januar 2027. Diese unterschiedlichen Termine sind wichtig: Der frühere Beginn der CRA-Meldepflichten bedeutet nicht, dass seit September 2026 sämtliche Dokumentationspflichten für jedes bereits ausgelieferte Produkt gelten. Maßgeblich bleiben der Anwendungsbereich des jeweiligen Rechtsakts, das Inverkehrbringen und die Übergangsregeln, insbesondere für wesentliche Änderungen. [1, Art. 69 und 71; 2, Art. 52 und 54]
Was gehört in die technische Dokumentation nach CRA?
Der CRA verlangt eine produktbezogene Nachweisführung. Anhang VII nennt unter anderem die Produktbeschreibung, relevante Softwareversionen, die erforderlichen Informationen zu Konzeption und Entwicklung sowie die Bewertung der Cybersicherheitsrisiken. Hinzu kommen die Verfahren zur Schwachstellenbehandlung, die Herleitung des Unterstützungszeitraums, die angewandten Normen beziehungsweise sonstigen Erfüllungslösungen, Prüfberichte und ein Exemplar der EU-Konformitätserklärung. Die Angaben müssen für das betreffende Produkt relevant sein und nachvollziehbar machen, wie die für das Produkt geltenden Anforderungen erfüllt werden. [1, Art. 31 und Anhang VII]
Ein Prüfbericht erfüllt dabei eine andere Aufgabe als eine Betriebsanleitung. Er kann beispielsweise belegen, dass eine Updatefunktion nicht autorisierte Softwarepakete zurückweist; die Anleitung erklärt dem Nutzer, wie er eine Aktualisierung ausführt und auf einen Abbruch reagiert. Der interne Prüfbericht wird dadurch nicht automatisch zum Kundenliefergegenstand. [1, Anhang VII Nr. 2 und 6 sowie Anhang II Nr. 8]
Die technische Dokumentation ist vor dem Inverkehrbringen zu erstellen und erforderlichenfalls fortlaufend, mindestens während des Unterstützungszeitraums, zu aktualisieren. Technische Dokumentation und EU-Konformitätserklärung sind für die Marktüberwachung mindestens zehn Jahre nach dem Inverkehrbringen oder während des längeren Unterstützungszeitraums aufzubewahren. Diese Aufbewahrungsfrist darf nicht mit der Dauer verwechselt werden, für die neue Sicherheitsupdates entwickelt werden müssen. Für den Unterstützungszeitraum und die Verfügbarkeit bereits herausgegebener Updates enthält Art. 13 eigene Regelungen. [1, Art. 13 Abs. 8–9 und 12–13; Art. 31 Abs. 2]
Welche Informationen muss der Kunde erhalten?
Die Kundeninformationen ergeben sich nicht aus einer frei gewählten Kurzfassung der technischen Akte. Art. 13 Abs. 18 und Anhang II CRA verlangen eigene Informationen und Anleitungen, die sichere Installation, sicheren Betrieb und sichere Verwendung ermöglichen. Sie können in Papierform oder elektronisch beigefügt werden. Sie müssen klar und lesbar sein und in einer für Nutzer und Marktüberwachungsbehörden leicht verständlichen Sprache vorliegen. Für die ausführlichen Angaben nach Anhang II Nr. 8 erlaubt der CRA auch einen entsprechenden Internetverweis. [1, Art. 13 Abs. 18 und Anhang II]
| Information | Was sie für den Nutzer klären muss | Fundstelle CRA |
|---|---|---|
| Hersteller und Kontakt | Wer verantwortlich und über welche zentrale Anlaufstelle erreichbar ist; wo Schwachstellen gemeldet werden und das Konzept zur koordinierten Offenlegung von Schwachstellen zu finden ist | Anhang II Nr. 1–2 |
| Produkt und Verwendung | Welches Produkt gemeint ist, wofür es bestimmt ist und welche Sicherheitsumgebung und Eigenschaften vorgesehen sind | Anhang II Nr. 3–4 |
| Relevante Risiken | Welche bekannten oder vorhersehbaren Umstände erhebliche Cybersicherheitsrisiken verursachen können | Anhang II Nr. 5 |
| Sicherheitsunterstützung | Welche Unterstützung angeboten wird und wann der Unterstützungszeitraum endet | Anhang II Nr. 7; Art. 13 Abs. 19 |
| Sicherer Umgang | Maßnahmen für Inbetriebnahme und sichere Nutzung; Auswirkungen von Änderungen auf die Datensicherheit; Installation von Sicherheitsupdates; sichere Außerbetriebnahme und Datenentfernung; Abschaltung der automatischen Updateinstallation, soweit einschlägig | Anhang II Nr. 8 Buchst. a–e |
| Integration | Wie bei dafür bestimmten Produkten die Integration in andere Produkte mit digitalen Elementen anforderungsgerecht erfolgen kann | Anhang II Nr. 8 Buchst. f |
Das Ende des Unterstützungszeitraums muss bereits beim Kauf klar und leicht zugänglich angegeben sein, mindestens mit Monat und Jahr. Die Benutzerinformationen selbst bleiben mindestens zehn Jahre nach dem Inverkehrbringen oder während des längeren Unterstützungszeitraums verfügbar. Werden sie online bereitgestellt, müssen sie für dieselbe Frist zugänglich und benutzerfreundlich online verfügbar bleiben. Ein Kundenportal sollte deshalb nicht nur die neueste Anleitung zeigen, sondern die zum jeweiligen Produkt passende Fassung erreichbar halten; die konkrete Versionsverwaltung ist eine Umsetzungsempfehlung. [1, Art. 13 Abs. 18–19]
Müssen SBOM und vollständige Entwicklungsakte mitgeliefert werden?
Eine Software Bill of Materials (SBOM) erfasst Softwarekomponenten und ihre Abhängigkeiten. Der CRA verlangt eine SBOM in einem gängigen maschinenlesbaren Format, die zumindest die obersten Abhängigkeiten abdeckt. Erstellung und Nutzung dieser Informationen sind jedoch von ihrer Weitergabe zu unterscheiden: Anhang II Nr. 9 regelt den Zugang für den Fall, dass der Hersteller die SBOM dem Nutzer bereitstellt. Daraus entsteht keine allgemeine Pflicht, jedem Kunden eine vollständige SBOM oder sämtliche Entwicklungsunterlagen auszuhändigen. Besondere Behördenrechte sowie vertragliche und lizenzrechtliche Pflichten bleiben gesondert zu berücksichtigen. [1, Anhang I Teil II Nr. 1; Anhang II Nr. 9; Anhang VII Nr. 8; Art. 13 Abs. 22 und 25]
Auch die Aussage, technische Dokumentation sei stets vertraulich zu halten, wäre falsch. Art. 32 Abs. 5 CRA eröffnet für bestimmte freie und quelloffene wichtige Produkte eine besondere Konformitätsbewertungsoption, deren Nutzung die öffentliche Bereitstellung der technischen Dokumentation beim Inverkehrbringen voraussetzt. Die allgemeine Kommissions-FAQ nennt diese Ausnahme ausdrücklich. Entscheidend ist daher die konkrete Rechtsgrundlage für den Zugang und nicht eine pauschale Einordnung aller Unterlagen als intern oder öffentlich. [1, Art. 32 Abs. 5; 3, Frage 6.6, S. 61]
ENISA empfiehlt im Secure-by-Design-and-Default-Playbook darüber hinaus, eine SBOM zumindest für an Kunden ausgelieferte Softwarestände zu pflegen, zu veröffentlichen und zu signieren. Diese technische Empfehlung ist nicht mit einer allgemeinen gesetzlichen Veröffentlichungspflicht gleichzusetzen. Eine gültige Signatur kann bei vertrauenswürdiger Zuordnung des Schlüssels die Herkunft und Unverändertheit der Liste überprüfbar machen. Sie belegt jedoch nicht, dass die aufgeführten Komponenten sicher sind. [5, Abschn. 4.6, S. 36; Abschn. zu Attestationen, S. 60–61]
Welche zusätzlichen Informationen benötigen Integratoren?
Bei Produkten, die für die Integration in andere Produkte mit digitalen Elementen bestimmt sind, muss die Anleitung dem Integrator erläutern, wie er die Anforderungen aus Anhang I und VII CRA erfüllen kann. Je nach Produkt können dafür Informationen zu Sicherheitsfunktionen, Schnittstellen, unterstützten Konfigurationen und notwendigen Einsatzbedingungen erforderlich sein. Eine pauschale Erklärung „CRA-konform“ beantwortet diese Integrationsfragen nicht. Die Vorschrift verlangt aber auch nicht unterschiedslos sämtliche Quellcodes und Entwicklungsdateien; der erforderliche Informationsumfang ist anhand der konkreten Integration zu bestimmen. [1, Anhang II Nr. 8 Buchst. f; 4, Rn. 170–173]
Die Integrationsinformationen ersetzen nicht die Verantwortung für das Gesamtprodukt. Wer Komponenten zu einem neuen Produkt mit digitalen Elementen zusammenfügt und dieses selbst in Verkehr bringt, ist nach der Einordnung der Kommissionsleitlinien Hersteller dieses neuen Produkts. Er kann die Nachweise seiner Lieferanten nutzen, muss aber die Anforderungen für das Gesamtprodukt erfüllen. Das CE-Zeichen einer zugekauften Komponente belegt deshalb für sich nicht die Konformität der daraus aufgebauten Maschine oder Anlage. Diese Einordnung betrifft das beschriebene neue Produkt und ist nicht ungeprüft auf jede Verbindung bereits betriebener Geräte übertragbar. [4, Rn. 120 und 170–173]
Was kommt bei Maschinen hinzu?
Die Maschinenverordnung unterscheidet ebenfalls zwischen den technischen Unterlagen des Herstellers und der Betriebsanleitung. Zu den Benutzerinformationen gehören ausdrücklich auch die Zeichnungen, Schaltpläne, Beschreibungen und Erläuterungen, die für Verwendung, Wartung, Instandsetzung und Funktionsprüfung erforderlich sind. „Schaltpläne bleiben beim Hersteller“ ist daher ebenso unzutreffend wie die Forderung, jede interne Konstruktionsdatei mitzuliefern. Entscheidend ist, welche Informationen die jeweilige Tätigkeit sicher ermöglichen müssen. [2, Art. 10 und Anhang III Abschnitt 1.7.4.2 Abs. 1 Buchst. e]
Betriebsanleitung und zugehörige Informationen müssen das betreffende Produktmodell klar beschreiben. Diese Pflicht zur eindeutigen Modellzuordnung ist von der empfohlenen Organisation eines Versionsarchivs zu unterscheiden. Für die Betriebsanleitung, die Sicherheitsinformationen und die Informationen nach Anhang III gilt zudem die vom betreffenden Mitgliedstaat festgelegte, für die Nutzer leicht verständliche Sprache. Eine besondere Ausnahme besteht für Wartungsanleitungen, die für vom Hersteller oder seinem Bevollmächtigten beauftragtes Fachpersonal bestimmt sind: Sie dürfen in nur einer Amtssprache der Union verfasst sein, die dieses Fachpersonal versteht. [2, Art. 10 Abs. 7 und Anhang III Abschnitt 1.7.4]
Digitale Betriebsanleitungen müssen nach Art. 10 Abs. 7 MVO ausdruckbar, herunterladbar und speicherbar sein, damit sie auch bei einem Maschinenausfall zugänglich bleiben. Als praktische Prüfung empfiehlt es sich, die gespeicherte Anleitung ohne Verbindung zur Maschine und zum Kundenportal zu öffnen. Der Zugang zur digitalen Anleitung ist anzugeben; sie muss während der voraussichtlichen Lebensdauer, mindestens aber zehn Jahre nach dem Inverkehrbringen online erreichbar sein. Verlangt der Nutzer beim Kauf eine Papierfassung, ist sie innerhalb eines Monats kostenlos bereitzustellen. Für bestimmungsgemäß oder vorhersehbar nichtprofessionelle Nutzer sind die wesentlichen Sicherheitsinformationen unabhängig davon auf Papier erforderlich. Eine digitale Anleitung bedeutet somit nicht, dass sämtliche Papierinformationen entfallen. [2, Art. 10 Abs. 7]
Für unvollständige Maschinen gelten eigene Vorgaben: Technische Unterlagen nach Anhang IV Teil B, Montageanleitung nach Anhang XI und EU-Einbauerklärung sind auseinanderzuhalten. Die Montageanleitung begleitet die unvollständige Maschine. Die EU-Einbauerklärung liegt bei oder ist über eine in der Montageanleitung angegebene Internetadresse beziehungsweise einen dort angegebenen maschinenlesbaren Code zugänglich. Die technischen Unterlagen hält der Hersteller dagegen für die Marktüberwachungsbehörden bereit und stellt die erforderlichen Informationen und Unterlagen den zuständigen Behörden auf begründetes Verlangen zur Verfügung. Diese unterschiedlichen Zugänge richten sich nach Art. 11 MVO und dürfen nicht ungeprüft aus den Vorgaben für vollständige Maschinen übernommen werden. Die Unterscheidung ist für Zulieferer relevant, weil eine Montageanleitung die sichere Integration unterstützt, aber keine Betriebsanleitung für eine bereits vollständige Maschine ersetzt. [2, Art. 11 Abs. 3, 7–8 und 10; Anhang V Teil B und Anhang XI]
Reicht ein Link zur Konformitätserklärung?
Der CRA verlangt, dem Produkt entweder eine Kopie der vollständigen EU-Konformitätserklärung oder eine vereinfachte Erklärung beizufügen. Die vereinfachte Erklärung enthält die genaue Internetadresse zum vollständigen Text; ein beliebiger Link zur Unternehmenswebsite genügt nicht. Die MVO erlaubt dagegen unter ihren Voraussetzungen auch die Angabe einer Internetadresse oder eines maschinenlesbaren Codes in der Betriebsanleitung und den betreffenden Hinweisen. Digitale EU-Konformitätserklärungen nach MVO müssen während der erwarteten Lebensdauer und in jedem Fall mindestens zehn Jahre nach dem Inverkehrbringen oder der Inbetriebnahme online verfügbar bleiben. Wenn beide Rechtsakte auf ein Produkt anwendbar sind, müssen beide Bereitstellungsanforderungen erfüllt werden. Eine gemeinsame EU-Konformitätserklärung vereinheitlicht nicht automatisch die Regeln ihres Zugangs. [1, Art. 13 Abs. 20, Art. 28 Abs. 3 und Anhang VI; 2, Art. 10 Abs. 8 und Art. 21 Abs. 3]
Für die vollständige und die vereinfachte EU-Konformitätserklärung nach CRA gelten die Sprachen, die der Mitgliedstaat vorschreibt, in dem das Produkt in Verkehr gebracht oder auf dem Markt bereitgestellt wird. Nach der MVO ist die EU-Konformitätserklärung in die Sprachen zu übersetzen, die der Mitgliedstaat vorschreibt, in dem die Maschine in Verkehr gebracht, auf dem Markt bereitgestellt oder in Betrieb genommen wird. Die Sprachvorgaben sind deshalb für den jeweiligen Zielmarkt zu bestimmen; ein elektronischer Bereitstellungsweg ändert sie nicht. [1, Art. 28 Abs. 2; 2, Art. 21 Abs. 2]
Wie lässt sich die Dokumentation praktisch organisieren?
Für die Organisation empfiehlt sich ein Dokumentenregister, das den jeweiligen Produktstand mit seinen Nachweisen und ausgegebenen Benutzerinformationen verbindet. Es sollte Inhalt, Empfänger, Bereitstellungsweg, Frist und Änderungsstand getrennt erfassen. Ein konkreter Verweis auf die freigegebene Datei und eine verantwortliche Stelle für deren Pflege und langfristigen Zugang helfen, die passende Fassung auch nach einem Portal- oder Ablagewechsel wiederzufinden. Wird beispielsweise eine sicherheitsrelevante Konfiguration geändert, lässt sich anhand des Registers prüfen, welche internen Bewertungen und welche bereits ausgegebenen Anleitungen betroffen sind. Dieses Register ist keine gesetzlich vorgeschriebene Dateistruktur, sondern ein Vorschlag, um widersprüchliche Entwicklungs- und Kundenunterlagen zu vermeiden. ENISA unterstützt die Nutzung vorhandener Entwicklungsartefakte; ein fortgeschrittener Prozessreifegrad allein ist allerdings kein Konformitätsnachweis. [5, S. 29; 6, S. 5–6 und 20–22]
Die Qualität der Kundenunterlagen bemisst sich schließlich daran, ob sie die erforderliche sichere Verwendung tatsächlich erklären. Ein allgemeiner Hinweis auf die Verantwortung des Betreibers ersetzt keine notwendigen Produktmaßnahmen. Die Kommissionsleitlinien unterscheiden deshalb zwischen begründeten Einsatzvoraussetzungen und einer unzulässigen Verlagerung unbehandelter Produktrisiken auf den Nutzer. Die technische Dokumentation muss die Sicherheitsgestaltung nachvollziehbar belegen; die Benutzerinformation muss deren für den Empfänger relevante Voraussetzungen und Grenzen verständlich vermitteln. [4, Rn. 156–163]
Quellen und Geltungsgrenzen
Der Beitrag erläutert allgemeine Dokumentationsfunktionen und ausgewählte Übergabeanforderungen, keine abschließende Lieferliste für jedes Produkt. Zusätzliche Verträge, Softwarelizenzen, Zielmarktvorgaben und produktspezifische Rechtsakte können weitere Anforderungen begründen. Zu einem bestimmten exklusiven SBOM-Format oder einem amtlichen vereinfachten Dokumentationsformular wird wegen der nicht abschließend geklärten Registerlage keine Aussage getroffen.
- Cyber Resilience Act – Verordnung (EU) 2024/2847, konsolidierter deutscher Text. Konsolidierung als Lesefassung; maßgeblich bleiben Amtsblatt und Berichtigungen.
- Maschinenverordnung – Verordnung (EU) 2023/1230, konsolidierter deutscher Text.
- Europäische Kommission: CRA Implementation FAQ, v1.4 vom 4. September 2026. Erläuternde FAQ, keine eigenständige Rechtsnorm.
- Europäische Kommission: CRA-Leitlinien, Anhang zu C(2026)5252 vom 27. Juli 2026. Nicht rechtsverbindliche Auslegungshilfe.
- ENISA: Secure by Design and Default Playbook, v1.0 vom 30. Juli 2026. Technische Empfehlungen.
- ENISA: SME Cyber Resilience Maturity Assessment Model, veröffentlicht am 13. Juli 2026. Umsetzungshilfe, kein Konformitätsnachweis.