
01 · Einordnen
Risiken und Pflichten klären
Aus Erstgespräch und Analyse entstehen eine dokumentierte Einordnung und eine priorisierte Lückenliste für Ihr Unternehmen oder Produkt.
Ich begleite Industrie und Mittelstand bei NIS2, CRA, Maschinenverordnung und IEC 62443, von der Einordnung bis zum prüfbaren Nachweis. Vor TPC Security war ich Head of Digital Transformation bei der VARTA AG.

Sicherheit für Ihr Unternehmen, Ihre Anlagen und Ihre Produkte.
Risikoanalyse und Zonierung nach IEC 62443. Für Betreiber: Bestandsaufnahme und Maßnahmenplanung nach TRBS 1115 Teil 1.
Governance, Risikomanagement, Meldeprozesse und belastbare Nachweise für GF und CISO.
SBOM, Secure Development Lifecycle, Produktkonformität — Roadmap für Maschinenbauer und Hersteller.
ISMS-Aufbau, Risikobeurteilung, BSI IT-Grundschutz-Umsetzung. Zertifizierungsvorbereitung.
Drei Schritte mit konkreten Ergebnissen. Umfang und Unterlagen vereinbare ich passend zu Ihrem Projekt.
Aus Erstgespräch und Analyse entstehen eine dokumentierte Einordnung und eine priorisierte Lückenliste für Ihr Unternehmen oder Produkt.
Sie erhalten einen Maßnahmenplan mit Verantwortlichkeiten, Abhängigkeiten und den nächsten Entscheidungen für Leitung und Fachteam.
Ich begleite die vereinbarten Umsetzungsschritte. Reviews, Workshops und zugehörige Nachweise machen die Ergebnisse für Ihr Team nachvollziehbar.
Ich bin Isa Topac, Inhaber von TPC Security und ehemaliger Head of Digital Transformation bei der VARTA AG. Ich verbinde Industrieerfahrung mit IT- und OT-Security und begleite Ihr Projekt persönlich.
Einordnung und Umsetzung von Cybersicherheit in Unternehmen, Anlagen und Produkten.
 Normen & Regulierung
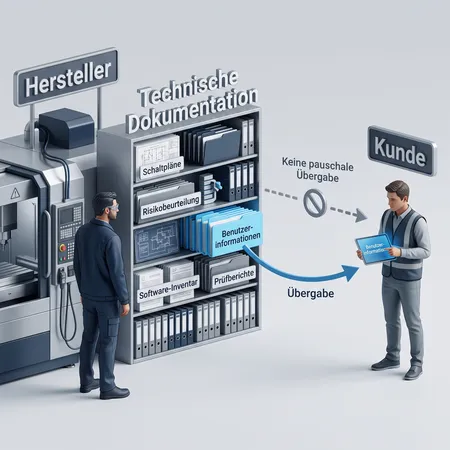
Welche Unterlagen müssen Hersteller erstellen und aufbewahren – und welche Informationen erhalten Kunden? CRA und MVO zu SBOM, Anleitungen und Konformitätserklärungen.
 Praxis-Guide
TRBS 1115 Teil 1 für Betreiber in der Produktion. Der Beitrag erklärt Pflichten und Prüfmaßstab der ZÜS nach B-002 rev 5 sowie die Abgrenzung zu NIS2, MVO und CRA.
 Normen & Regulierung
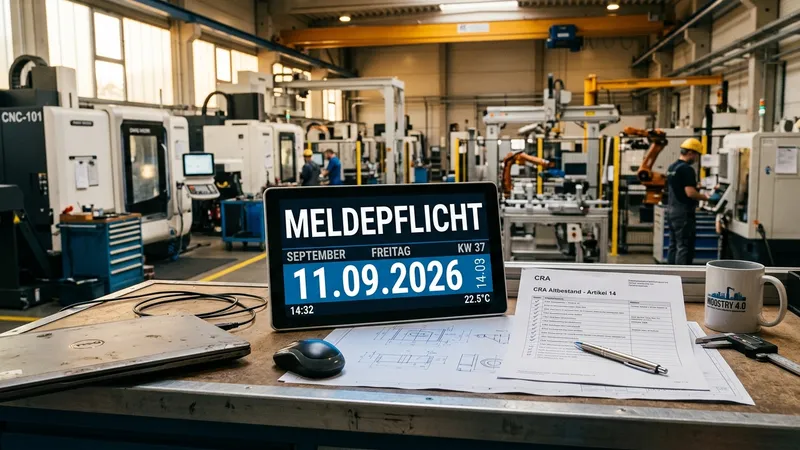
Artikel 69 Absatz 3 CRA hebt die Übergangsfrist für die Meldepflicht auf. Sie trifft jedes Produkt im Feld — ohne Altersgrenze. Was das konkret bedeutet, wohin gemeldet wird und warum daraus keine Patchpflicht folgt.
Einstieg, Zusammenarbeit und Durchführung.
Ich kläre im Erstgespräch zuerst Ausgangslage, Zielbild und Zeitdruck. Danach sage ich klar, ob eher Betroffenheitsprüfung, CyberRisikoCheck, Workshop oder ein fachlicher Deep Dive sinnvoll ist.
Beides. Ich ordne Pflichten und Risiken ein, übersetze sie in konkrete Maßnahmen und begleite bei Bedarf auch die operative Umsetzung mit Fachbereich, IT, OT oder Produktteam.
Ja, gerade dort ist eine saubere Priorisierung wichtig. Nicht jedes Unternehmen braucht sofort ein großes Programm. Oft ist ein klarer Einstieg mit kurzer Analyse deutlich sinnvoller.
Beides ist möglich. Strategische Einordnung, Reviews und viele Workshops funktionieren remote gut. Für OT, Werke, Begehungen oder sensible Abstimmungen ist vor Ort oft sinnvoller.
Dann starte ich meist mit der Frage nach Betroffenheit, Anwendungsbereich und Reifegrad. Genau dafür sind die Betroffenheitsprüfung, ein Executive-Briefing oder der CyberRisikoCheck die richtigen ersten Hebel.
Erstgespräch kostenlos. Antwort in der Regel innerhalb von 24 Stunden an Werktagen.